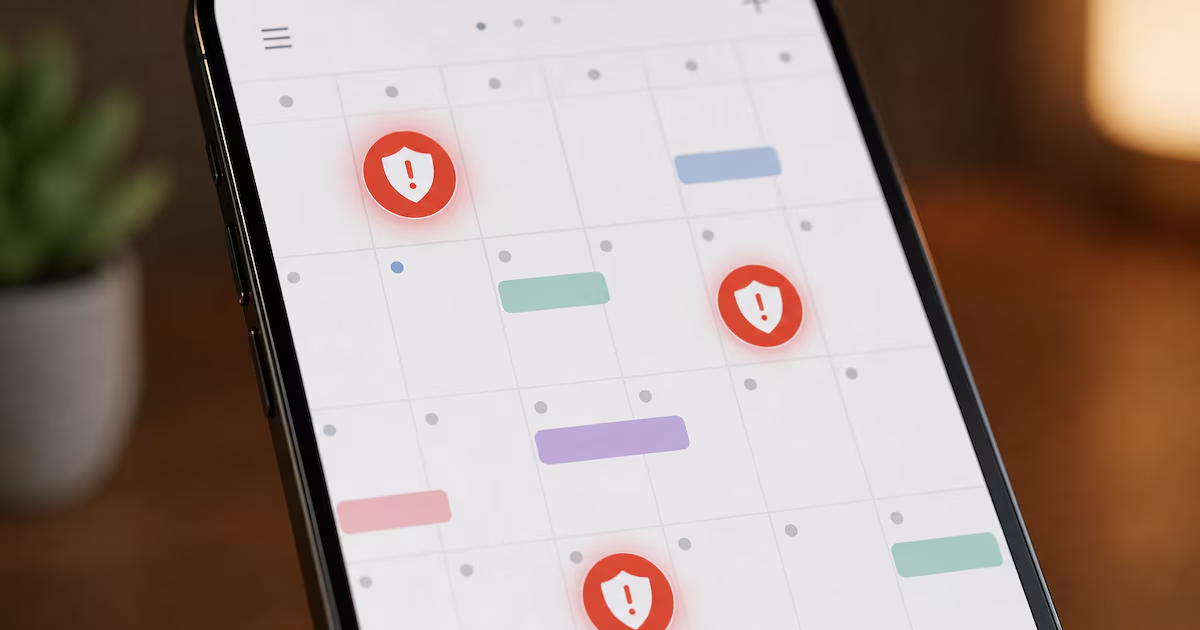
Un informe reciente resalta un crecimiento explosivo de los phishing que se esconden en invitaciones de calendario. Según datos reunidos por la firma de seguridad Sublime y citados por Business Insider, entre julio y agosto de 2026 se registró un aumento mayor a diez veces respecto de periodos anteriores. La táctica es simple: aparece un evento en la agenda sin aviso previo, con apariencia de reunión legítima, y un solo clic puede comprometer contraseñas, datos de pago o incluso la seguridad del equipo.
El motivo principal detrás de este repunte es de naturaleza psicológica. A diferencia de los correos con enlaces dudosos, la invitación que llega a la agenda laboral genera menos recelo y puede filtrarse a través del filtro habitual de “mensaje sospechoso”. Además, varias apps muestran la invitación automáticamente, incluso si el usuario aún no la ha aceptado, lo que añade una sensación de autenticidad inmediata.
El mecanismo suele ser directo. El atacante envía una convocatoria falsa o incluye mensajes sobre llamadas perdidas, facturas por pagar o suscripciones por renovar. El evento contiene enlaces maliciosos incrustados que quedan listos para activarse con un solo clic.
En su informe, Microsoft señala que las invitaciones de calendario se procesan de manera distinta a los adjuntos tradicionales: un enlace malicioso puede insertarse directamente en la agenda sin que el usuario tenga que abrir ningún archivo adjunto, lo que facilita la intrusión.
Ron Kerbs, director ejecutivo de la empresa Kidas, dedicada a desarrollar herramientas para detectar estafas y deepfakes en llamadas de voz, indicó que las invitaciones fraudulentas suelen presentarse en dos formatos. En la primera variante, el evento incluye un enlace de reunión comprometido o un formulario diseñado para sustraer credenciales o instalar malware. En la segunda, la víctima ingresa a una videollamada que aparenta ser legítima y se encuentra con un impostor que se hace pasar por un empleado de confianza, a menudo usando un nombre real pero con una dirección de correo falsa.
La eficacia de este tipo de ataque radica en que la invitación llega a la agenda sin pasar por la etapa de “correo sospechoso” y, en algunos casos, se muestra de forma automática. Kerbs añadió que los delincuentes ya están explotando tecnología de inteligencia artificial generativa para dar mayor realismo al engaño, incluso mediante deepfakes de audio o video que imitaciones a personal de soporte técnico.
Aman Gairola, cofundador de la agencia india Say Design, relató un caso ocurrido en junio. Un posible cliente reservó una reunión a través del sitio web de su empresa; la invitación dirigía a una carpeta simulada de Google Drive. Al hacer clic, Gairola llegó a una página que parecía Drive pero su URL era falsa; revisó la dirección y evitó abrir archivos. Calificó la conversación como extremadamente convincente y comentó que su firma está considerando eliminar la opción de agendar llamadas desde la web, proponiendo en su lugar un formulario para gestionar reuniones.